Domain rechtsanwalt-in-bremen.de kaufen?
Wir ziehen mit dem Projekt
rechtsanwalt-in-bremen.de um.
Sind Sie am Kauf der Domain
rechtsanwalt-in-bremen.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain rechtsanwalt-in-bremen.de kaufen?
Wie komme ich in die Firewall?
Um Zugriff auf die Firewall zu erhalten, benötigst du in der Regel administrative Rechte oder Zugangsdaten. Zunächst solltest du prüfen, ob du autorisiert bist, Änderungen an der Firewall vorzunehmen. Falls ja, kannst du dich über eine sichere Verbindung wie SSH oder eine Management-Oberfläche anmelden. Es ist wichtig, dass du über das nötige Fachwissen verfügst, um die Firewall-Einstellungen korrekt zu konfigurieren, da falsche Änderungen die Sicherheit des Netzwerks gefährden können. Falls du unsicher bist, solltest du dich an den zuständigen Administrator oder IT-Support wenden, um Unterstützung zu erhalten. **
Was sind DDoS-Attacken in der Firewall?
DDoS-Attacken (Distributed Denial of Service) sind Angriffe, bei denen eine große Anzahl von infizierten Computern gleichzeitig auf ein Zielnetzwerk zugreift und es dadurch überlastet. Die Firewall kann versuchen, solche Angriffe zu erkennen und zu blockieren, indem sie den eingehenden Datenverkehr analysiert und verdächtige Aktivitäten identifiziert. Sie kann auch Maßnahmen ergreifen, um die Auswirkungen einer DDoS-Attacke zu minimieren, wie zum Beispiel das Verteilen des Datenverkehrs auf verschiedene Server oder das Filtern von schädlichem Traffic. **
Ähnliche Suchbegriffe für Firewall
Top-Angebote
Produkte zum Begriff Firewall:
-
Wertungswidersprüche in der Rechtsanwendung am Beispiel der Rechtsprechung zum § 110 EnWG in der Sache 'citiworks'; Taschenbuch von Sebastian Böhme,Wertungswidersprüche In Der Rechtsanwendung Am Beispiel Der Rechtsprechung Zum § 110 Enwg In Der Sache 'citiworks'; Taschenbuch Von Sebastian Böhme, Grin, 978-3-640-90257-6, Seitenanzahl: 4018,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
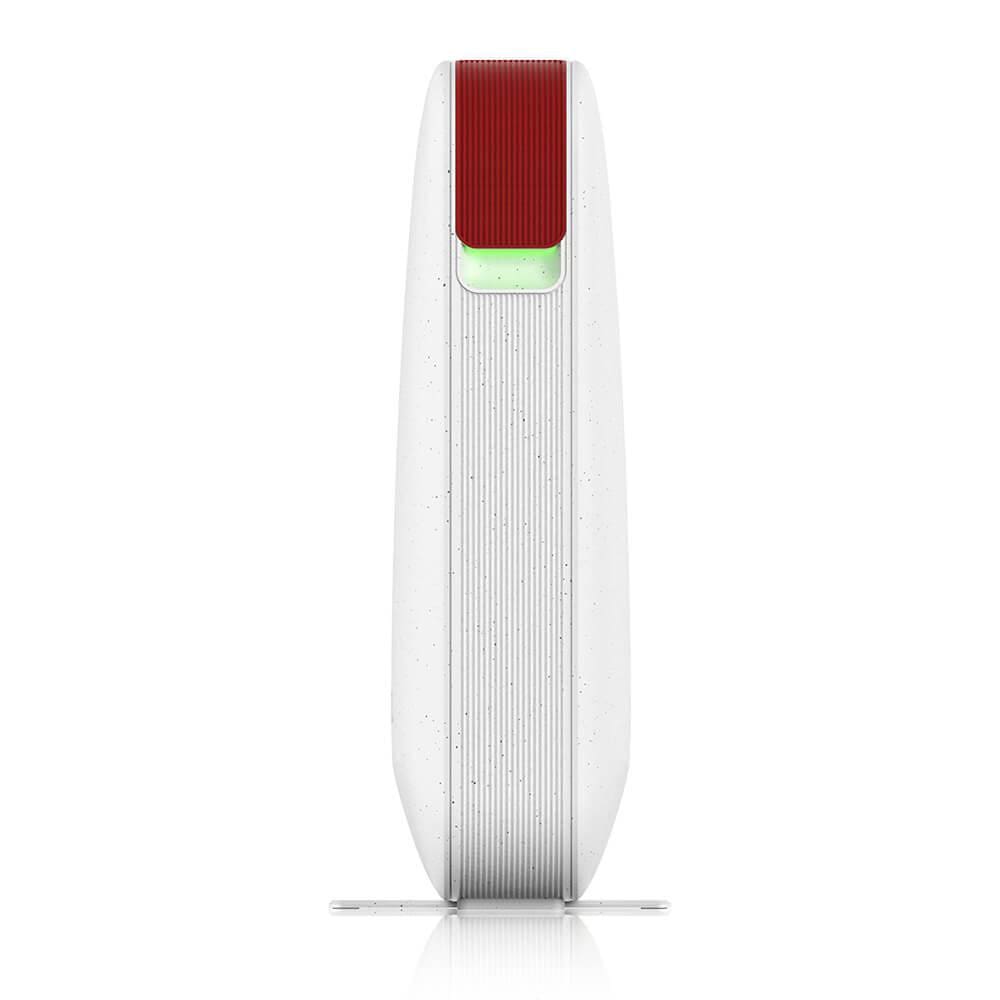
Zyxel USGLITE60AX WiFi 6 AX6000 All-in-One-Firewall-Router USGLITE60AX-EU0101FWLAN N/A mit N/A-Modem / Wi-Fi 6 (bis zu 6000 MBit/s) MU-MIMO, Mesh-Fähig / 1x WAN, 4x GB-LAN, 1x 2.5GB-LAN, N/Ax USB / WAN Type: DHCP/Static IP/PPPoE / Smart Mesh156,31 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Lancom Specialist Workshop Security DE Participation in the Anti-Viren Firewall/Security (12090)Produktbeschreibung: LANCOM Specialist Workshop Security (incl. Certification) - Live E-Learning, Typ: Live E-Learning, Klasse: Networking / Kommunikation, Titel: LANCOM Specialist Workshop Security (incl. Certification), Lokalisierung: Deutsch892,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sind alle Ports in der Firewall geöffnet?
Nein, standardmäßig sind nicht alle Ports in einer Firewall geöffnet. Eine Firewall ist eine Sicherheitsmaßnahme, die den Datenverkehr überprüft und bestimmte Ports blockieren kann, um unerwünschten Zugriff zu verhindern. Nur diejenigen Ports, die für den gewünschten Datenverkehr benötigt werden, sollten geöffnet sein, während alle anderen geschlossen bleiben sollten. **
-
Wie deaktiviere ich die Firewall in Windows 11?
Um die Firewall in Windows 11 zu deaktivieren, gehe zu den Einstellungen, klicke auf "Netzwerk & Internet" und dann auf "Status". Scrolle nach unten und klicke auf "Windows-Firewall". Dort kannst du die Firewall deaktivieren, indem du den Schieberegler auf "Aus" stellst. Beachte jedoch, dass das Deaktivieren der Firewall dein System anfälliger für potenzielle Sicherheitsbedrohungen machen kann. **
-
Wie viele Protokolle gibt es in der Avast Firewall?
Die Avast Firewall unterstützt verschiedene Protokolle, darunter TCP, UDP, ICMP und IPsec. Es gibt jedoch keine spezifische Anzahl von Protokollen, da die Firewall je nach Konfiguration und Bedarf des Benutzers angepasst werden kann. **
-
Wie deinstalliere ich in Mint vollständig das Firewall-Programm?
Um die Firewall in Linux Mint vollständig zu deinstallieren, öffnen Sie das Terminal und geben Sie den Befehl "sudo apt-get purge <firewall-programm>" ein, wobei <firewall-programm> durch den Namen des installierten Firewall-Programms ersetzt wird. Dieser Befehl entfernt das Programm und alle damit verbundenen Konfigurationsdateien. Anschließend können Sie den Befehl "sudo apt-get autoremove" ausführen, um alle nicht mehr benötigten Abhängigkeiten zu entfernen. **

Wie kann ich ein Programm in der Firewall zulassen?
Um ein Programm in der Firewall zuzulassen, musst du zuerst die Firewall-Einstellungen öffnen. Suche nach den Programmen oder Anwendungen, die du zulassen möchtest, und füge sie zur Liste der erlaubten Programme hinzu. Du kannst auch manuell die Ports öffnen, die das Programm benötigt, um eine Verbindung herzustellen. Vergiss nicht, die Änderungen zu speichern und die Firewall neu zu starten, damit die Einstellungen wirksam werden. Überprüfe regelmäßig die Liste der zugelassenen Programme, um sicherzustellen, dass nur vertrauenswürdige Anwendungen Zugriff haben. **
Wie erstelle ich eine DMZ in der FreeBSD Firewall?
Um eine DMZ in der FreeBSD Firewall zu erstellen, müssen Sie zunächst eine separate Netzwerkschnittstelle für die DMZ konfigurieren. Anschließend müssen Sie Firewall-Regeln erstellen, um den Datenverkehr zwischen der DMZ, dem internen Netzwerk und dem externen Netzwerk zu steuern. Sie sollten sicherstellen, dass der Datenverkehr von der DMZ zum internen Netzwerk eingeschränkt ist, während der Datenverkehr von der DMZ zum externen Netzwerk erlaubt ist. **
Top-Angebote
Produkte zum Begriff Firewall:
-
Cisco Firepower 1120 Ngfw Appliance 1u In Msd In Perp, FirewallDie Cisco Firepower 1120 NGFW Appliance ist eine leistungsstarke Firewall-Lösung, die für den Einsatz in 19"-Rack-Umgebungen konzipiert ist. Mit einer kompakten Bauweise von nur 1U bietet sie eine hohe Effizienz und ist ideal für Unternehmen, die eine robuste Sicherheitsinfrastruktur benötigen. Die Appliance unterstützt eine Vielzahl von Netzwerkprotokollen und bietet eine hohe Durchsatzrate von bis zu 1,5 Gbit/s, was sie zu einer ausgezeichneten Wahl für die Sicherung von Netzwerken mit hohem Datenverkehr macht. Die Firepower 1120 ist mit 8 Gigabit Ethernet-Ports ausgestattet und ermöglicht eine flexible Konnektivität. Sie ist für bis zu 200.000 gleichzeitige Sitzungen ausgelegt, was sie für grosse Organisationen geeignet macht. Darüber hinaus bietet die Appliance umfassende Sicherheitsfunktionen, einschliesslich IPSec VPN-Durchsatz von 1 Gbit/s, um sichere Verbindungen zu gewährleisten. Die Verwendung von SSD-Speichermedien sorgt für schnelle Datenverarbeitung und -zugriffe. - Firewall-Durchsatz von bis zu 1,5 Gbit/s - IPSec VPN-Durchsatz von 1 Gbit/s - Unterstützt bis zu 200.000 gleichzeitige Sitzungen - Ausgestattet mit 8 Gigabit Ethernet-Ports - Kompakte 1U-Rack-Bauweise.4399,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wertungswidersprüche in der Rechtsanwendung am Beispiel der Rechtsprechung zum § 110 EnWG in der Sache 'citiworks'; Taschenbuch von Sebastian Böhme,Wertungswidersprüche In Der Rechtsanwendung Am Beispiel Der Rechtsprechung Zum § 110 Enwg In Der Sache 'citiworks'; Taschenbuch Von Sebastian Böhme, Grin, 978-3-640-90257-6, Seitenanzahl: 4018,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie komme ich in die Firewall?
Um Zugriff auf die Firewall zu erhalten, benötigst du in der Regel administrative Rechte oder Zugangsdaten. Zunächst solltest du prüfen, ob du autorisiert bist, Änderungen an der Firewall vorzunehmen. Falls ja, kannst du dich über eine sichere Verbindung wie SSH oder eine Management-Oberfläche anmelden. Es ist wichtig, dass du über das nötige Fachwissen verfügst, um die Firewall-Einstellungen korrekt zu konfigurieren, da falsche Änderungen die Sicherheit des Netzwerks gefährden können. Falls du unsicher bist, solltest du dich an den zuständigen Administrator oder IT-Support wenden, um Unterstützung zu erhalten. **
-
Was sind DDoS-Attacken in der Firewall?
DDoS-Attacken (Distributed Denial of Service) sind Angriffe, bei denen eine große Anzahl von infizierten Computern gleichzeitig auf ein Zielnetzwerk zugreift und es dadurch überlastet. Die Firewall kann versuchen, solche Angriffe zu erkennen und zu blockieren, indem sie den eingehenden Datenverkehr analysiert und verdächtige Aktivitäten identifiziert. Sie kann auch Maßnahmen ergreifen, um die Auswirkungen einer DDoS-Attacke zu minimieren, wie zum Beispiel das Verteilen des Datenverkehrs auf verschiedene Server oder das Filtern von schädlichem Traffic. **
-
Sind alle Ports in der Firewall geöffnet?
Nein, standardmäßig sind nicht alle Ports in einer Firewall geöffnet. Eine Firewall ist eine Sicherheitsmaßnahme, die den Datenverkehr überprüft und bestimmte Ports blockieren kann, um unerwünschten Zugriff zu verhindern. Nur diejenigen Ports, die für den gewünschten Datenverkehr benötigt werden, sollten geöffnet sein, während alle anderen geschlossen bleiben sollten. **
-
Wie deaktiviere ich die Firewall in Windows 11?
Um die Firewall in Windows 11 zu deaktivieren, gehe zu den Einstellungen, klicke auf "Netzwerk & Internet" und dann auf "Status". Scrolle nach unten und klicke auf "Windows-Firewall". Dort kannst du die Firewall deaktivieren, indem du den Schieberegler auf "Aus" stellst. Beachte jedoch, dass das Deaktivieren der Firewall dein System anfälliger für potenzielle Sicherheitsbedrohungen machen kann. **
Ähnliche Suchbegriffe für Firewall
-
Zyxel USGLITE60AX WiFi 6 AX6000 All-in-One-Firewall-Router USGLITE60AX-EU0101FWLAN N/A mit N/A-Modem / Wi-Fi 6 (bis zu 6000 MBit/s) MU-MIMO, Mesh-Fähig / 1x WAN, 4x GB-LAN, 1x 2.5GB-LAN, N/Ax USB / WAN Type: DHCP/Static IP/PPPoE / Smart Mesh156,31 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Lancom Specialist Workshop Security DE Participation in the Anti-Viren Firewall/Security (12090)Produktbeschreibung: LANCOM Specialist Workshop Security (incl. Certification) - Live E-Learning, Typ: Live E-Learning, Klasse: Networking / Kommunikation, Titel: LANCOM Specialist Workshop Security (incl. Certification), Lokalisierung: Deutsch892,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cisco Industrial Security Appliance 3000 2 Copper 2 Fiber Ports In Nms In Perp, FirewallDie Cisco Industrial Security Appliance 3000 ist eine leistungsstarke Firewall-Lösung, die speziell für industrielle Anwendungen entwickelt wurde. Mit einem Durchsatz von bis zu 2 Gbit/s bietet sie eine robuste Sicherheitsinfrastruktur, die für die Anforderungen moderner Netzwerke ausgelegt ist. Die Appliance verfügt über eine Speicherkapazität von 8000 MB und einen Flash-Speicher von 16000 MB, was eine effiziente Datenverarbeitung und -speicherung ermöglicht. Die hohe mittlere Betriebsdauer zwischen Ausfällen (MTBF) von 376580 Stunden gewährleistet eine zuverlässige Leistung und minimiert Ausfallzeiten. Die Konnektivität erfolgt über kabelgebundene Technologien, wobei RJ-45 Ports für die Netzwerkverbindung zur Verfügung stehen. Diese Firewall ist nicht nur für den Einsatz in industriellen Umgebungen geeignet, sondern auch TAA-konform, was sie zu einer idealen Wahl für Unternehmen macht, die strenge Compliance-Anforderungen erfüllen müssen. Maximale Anzahl von SSL VPN Tunneln: 128 Maximale Anzahl von IPSec VPN Tunneln: 5,25 Montageoptionen: An DIN-Schiene montierbar Betriebstemperaturbereich: bis zu 74 °C Konsolen-Port: RJ-45 für einfache Verwaltung.5909,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viele Protokolle gibt es in der Avast Firewall?
Die Avast Firewall unterstützt verschiedene Protokolle, darunter TCP, UDP, ICMP und IPsec. Es gibt jedoch keine spezifische Anzahl von Protokollen, da die Firewall je nach Konfiguration und Bedarf des Benutzers angepasst werden kann. **
-
Wie deinstalliere ich in Mint vollständig das Firewall-Programm?
Um die Firewall in Linux Mint vollständig zu deinstallieren, öffnen Sie das Terminal und geben Sie den Befehl "sudo apt-get purge <firewall-programm>" ein, wobei <firewall-programm> durch den Namen des installierten Firewall-Programms ersetzt wird. Dieser Befehl entfernt das Programm und alle damit verbundenen Konfigurationsdateien. Anschließend können Sie den Befehl "sudo apt-get autoremove" ausführen, um alle nicht mehr benötigten Abhängigkeiten zu entfernen. **
-
Wie kann ich ein Programm in der Firewall zulassen?
Um ein Programm in der Firewall zuzulassen, musst du zuerst die Firewall-Einstellungen öffnen. Suche nach den Programmen oder Anwendungen, die du zulassen möchtest, und füge sie zur Liste der erlaubten Programme hinzu. Du kannst auch manuell die Ports öffnen, die das Programm benötigt, um eine Verbindung herzustellen. Vergiss nicht, die Änderungen zu speichern und die Firewall neu zu starten, damit die Einstellungen wirksam werden. Überprüfe regelmäßig die Liste der zugelassenen Programme, um sicherzustellen, dass nur vertrauenswürdige Anwendungen Zugriff haben. **
-
Wie erstelle ich eine DMZ in der FreeBSD Firewall?
Um eine DMZ in der FreeBSD Firewall zu erstellen, müssen Sie zunächst eine separate Netzwerkschnittstelle für die DMZ konfigurieren. Anschließend müssen Sie Firewall-Regeln erstellen, um den Datenverkehr zwischen der DMZ, dem internen Netzwerk und dem externen Netzwerk zu steuern. Sie sollten sicherstellen, dass der Datenverkehr von der DMZ zum internen Netzwerk eingeschränkt ist, während der Datenverkehr von der DMZ zum externen Netzwerk erlaubt ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.